Содержание
Инструкция по установке СКАТ на зеркало трафика
Установка DPI на зеркалированный трафик позволяет исключить воздействие DPI на реальный трафик. В режиме обработки только зеркала трафика поддерживается следующая функциональность:
Предварительная настройка
- Подготовьте сервер согласно требованиям
- Установите и настройте ОС VEOS
- Установите IP адрес
- В Service Desk подайте заявку на установку лицензии и fastDPI
Схема зеркалирования для экспорта статистики
Рекомендуется использовать оптические сплиттеры для отправки зеркала трафика на СКАТ, тем самым есть возможность разделить направление upload (трафик от абонента) и download (трафик к абоненту) по разным физическим портам на СКАТ:
- upload подается в in_dev
- download подается в out_dev
   # Зеркало upload трафика, исходящий от абонентов в интернет - порт 02:00.0, 02:00.2
in_dev=02-00.0:02-00.2
   # Зеркало download трафика, входящий к абонентам из интернет - порт 02:00.1, 02:00.3
out_dev=02-00.1:02-00.3
Чтобы отключить пересылку трафика между портами in_dev ↔ out_dev используется настройка:
tap_mode=1
Схема зеркалирования для фильтрации трафика и отправки уведомлений
Возможно использовать несколько интерфейсов для приема зеркала трафика и один ответный интерфейс для отправки ответов в сторону абонента и хоста:
01-00.0, 01-00.1, 01-00.2- принимают зеркало трафика;01-00.3- подключен к маршрутизатору, который принимает и перенаправляет ответы абонентам и в интернет.
Для настройки DPI в режиме зеркалирования в конфигурации нужно указать следующее:
Установить в конфигурации для входящих портов in_dev порты, которые принимают зеркало трафика:
in_dev=01-00.0:01-00.1:01-00.2
Установить в конфигурации для исходящих портов tap_dev порт, на который отправляется ответ о переадресации:
tap_dev=01-00.3
Указать режим работы --- асимметричный:
asym_mode=1
Указать направление ответов tap_dev:
emit_direction=2
tap_mode=2
Чтобы включить отправку ответов TCP RST и HTTP Redirect с отдельного tap_dev порта используется настройка:
tap_mode=2
Важно, что в режиме tap_mode=2 пересылка между in_dev ↔ out_dev останется, в случае если эти порты присутствуют в конфигурации.
В режиме фильтрации на зеркале DPI конкурирует с оригинальным сайтом по скорости ответа и не может подавить (drop) оригинальный запрос, то возможны пропуски в фильтрации из-за потерь пакетов в линии между tap_dev портом и абонентом в процессе доставки абоненту. Установить количество повторов, если есть потери в сети:
emit_duplication=3
#Где 3 - это количество повторов (дублей) пакета с редиректом или блокировкой
Указать, что необходимо сбрасывать VLAN тег при отправке ответов:
strip_tap_tags=1
Прописать смену MAC:
replace_source_mac=00:25:90:E9:43:59 # - MAC адрес карты tap_dev - 17-00.3
replace_destination_mac=78:19:F7:0E:B1:F4 # - MAC адрес маршрутизатора, или маршрутизирующего коммутатора
Схема реализации фильтрации на зеркале и описание работы
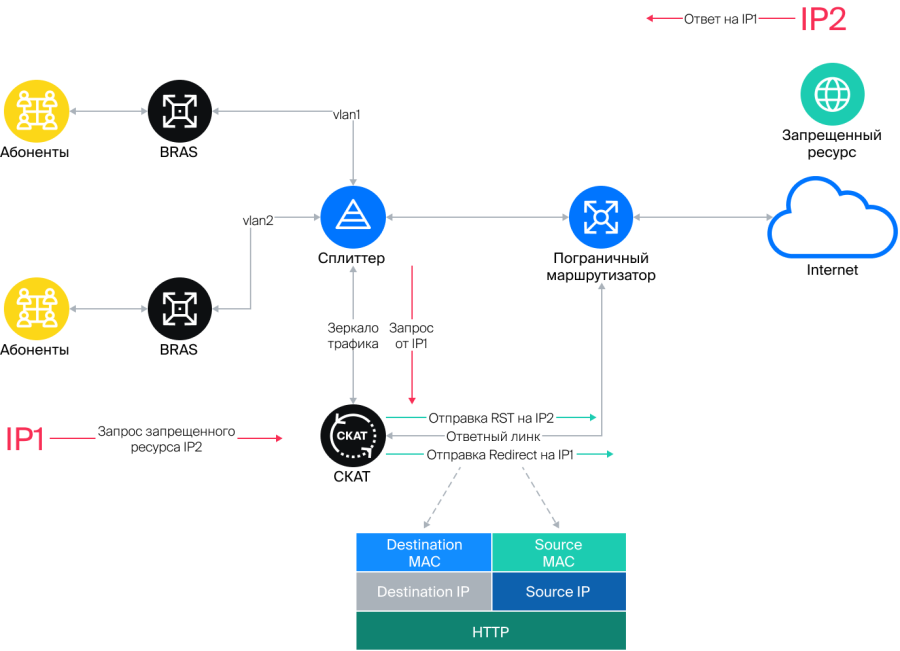
В сторону запрещенного ресурса (IP2) направляется пакет TCP RST, который сбрасывает соединение. Блокировка (HTTPS) и переадресация (HTTP) происходит, так как СКАТ отвечает на запрос от IP1 быстрее чем IP2.
Заголовок ответного IP пакета
- Destination MAC --- MAC адрес порта маршрутизатора, куда подключен ответный линк.
- Source MAC --- MAC адрес карты
out_dev. - Source IP --- IP адрес запрещенного ресурса IP2.
- Destination IP --- IP адрес пользователя IP1.
Пример настройки маршрутизатора для приема ответов
Порт на маршрутизаторе, куда включен ответный линк от СКАТ, должен быть сконфигурирован как обычный L3 порт. Задача принять пакет от СКАТ и на основе общих таблиц маршрутизации направить его абоненту.
Пример конфигурации:
В сторону Juniper MX подключен eth1
#На стороне MX настройки:
description from_SKAT_redirect;
unit 0 {
  family inet {
  address a.b.c.d/30;
  }
}
Была ли полезна эта информация?